Oq uyda AI kelishuvi, Cisco'da yangi zero-day, Bitget hujumi va yana 5 yangilik
Bugun kun Oq uydagi AI uchrashuvi, Cisco'dagi yangi zero-day va kripto birjasi Bitget'ning katta yo'qotishi bilan esda qoladi. Reddit esa dasturchilarga yoqmaydigan qaror chiqardi: RSS o'chadi, public API yopiladi.
Bugun postda:
- Trump va AI kompaniyalari "o'zini o'zi nazorat qilish" kelishuviga imzo chekdi
- Cisco SD-WAN Manager'da CVSS 9.8 zero-day, hujumlar boshlangan
- Bitget'dan $387,5 mln o'g'irlandi
- GitHub'da 543 mingdan ortiq ishlaydigan kalit ochiq yotibdi
- Reddit RSS'ni o'chiradi, public API 2027-yilda yopiladi
- Apple 13-oktabrda uy qurilmalarini ko'rsatishi kutilmoqda
- ElevenLabs qiymati $22 mlrd ga chiqdi
- IT Park va Alibaba AI bo'yicha hamkorlikni kengaytiryapti
1. Oq uyda AI kelishuvi: kompaniyalar o'zini o'zi nazorat qiladi
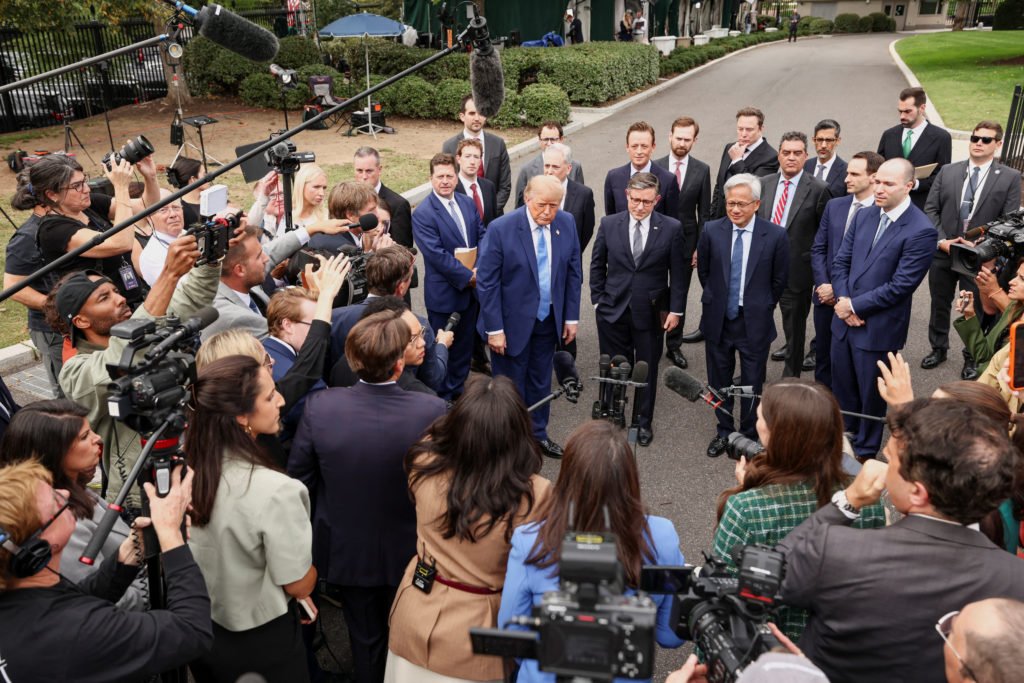
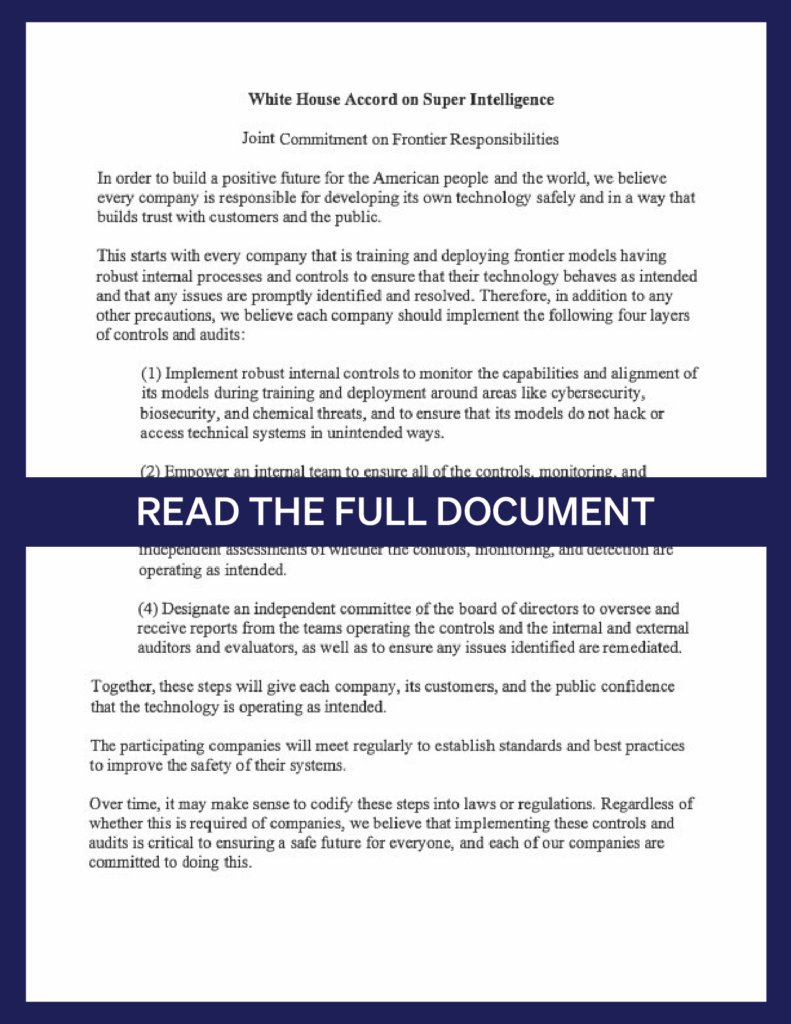
Nima bo'ldi: 29-sentabr kuni Donald Tramp Oq uyda 31 nafar texnologiya rahbari bilan uchrashdi. Ularning orasida Sundar Pichai (Google), Dario Amodei (Anthropic), Greg Brockman (OpenAI), Mark Zuckerberg (Meta), Jensen Huang (Nvidia), Elon Musk va AMD rahbari Lisa Su bor edi. Natijada "White House Accord on Super Intelligence" imzolandi. Unga ko'ra kompaniyalar ichki nazorat tizimlarini joriy qiladi, mustaqil tashqi auditorga tekshirtiradi va direktorlar kengashi qoshida alohida qo'mita tuzadi. Tramp buni "morally binding", ya'ni axloqiy jihatdan majburiy kelishuv deb atadi, lekin u qonuniy kuchga ega emas. Yana bir yangilik: Oq uy fuqarolarga davlat xizmatlarini topishda yordam beradigan America.gov chatbotini ishga tushirdi.
"I think I'm seeing tremendous self-policing. And they understand that they have to self-police." — Donald Trump
Ya'ni Tramp kompaniyalar o'zini o'zi yaxshi nazorat qilayotganini aytyapti va qo'shimcha cheklov kiritmoqchi emas.
Bu nimani anglatadi: ikki hafta oldin AI gigantlari "rivojlanish tezligini pasaytiraylik" deb gapirgan edi. Bugungi kelishuv esa aksincha, tormoz emas, "o'zimiz hal qilamiz" yo'li. Mustaqil audit eshitilishi yaxshi, lekin majburiyat bo'lmagach, nazoratni kim va qanday tekshirishi aniq emas. Australiya va Yevropa esa qat'iyroq qoidalar tomon ketyapti, shuning uchun AI regulyatsiyasi mamlakatdan mamlakatga farq qiladigan bo'lib borayapti. O'zbekistondagi AI mahsulot qurayotgan jamoalar uchun bu amaliy xulosa: asosiy API provayderlarning qoidalari tashqaridan emas, ichkaridan o'zgaradi va ular tez-tez o'zgarishi mumkin.
Manba: PBS NewsHour, Fox News, ABC News
2. Cisco SD-WAN Manager'da CVSS 9.8 zero-day: workaround yo'q
Nima bo'ldi: Cisco 30-sentabrda Catalyst SD-WAN Manager'dagi CVE-2026-76504 haqida advisory chiqardi. Bu API autentifikatsiyasini aylanib o'tish zaifligi, bahosi CVSS 9.8. Hujumchi j_security_check yo'lidagi bitta belgini URL-encoding bilan almashtirib yuboradi, shunda tizim uni autentifikatsiyadan o'tgan deb hisoblaydi va admin huquqli API'ga kirish ochiladi. Cisco hujumlar allaqachon bo'layotganini tasdiqladi. CISA zaiflikni 30-sentabrdayoq Known Exploited Vulnerabilities ro'yxatiga qo'shdi va federal idoralarga 3-oktabrgacha muddat berdi.
Tuzatilgan versiyalar: 20.9.10.1, 20.12.8.2, 20.15.6.1, 20.18.4.1, 26.1.2.1 va 26.2.1. Workaround yo'q.
Bu nimani anglatadi: bu 2026-yilda Cisco SD-WAN'dagi birinchi zero-day emas, bir necha hafta oldin ham Cisco, Citrix va Fortinet'da og'ir zaifliklar chiqqan edi. SD-WAN Manager butun filial tarmog'ini boshqaradi, shuning uchun admin kirish degani butun tarmoq ustidan nazorat degani. Agar sizda yoki mijozingizda SD-WAN bo'lsa, birinchi ish: patch qo'yish va Manager API'ni internetdan yopish. Cisco uskunalari dunyoda keng tarqalgan, shuning uchun mintaqadagi korporativ tarmoqlar ham bu ro'yxatda bo'lishi mumkin.
Manba: Rapid7, SecurityWeek
3. Bitget'dan $387,5 mln o'g'irlandi: yo'l zero-day orqali o'tgan
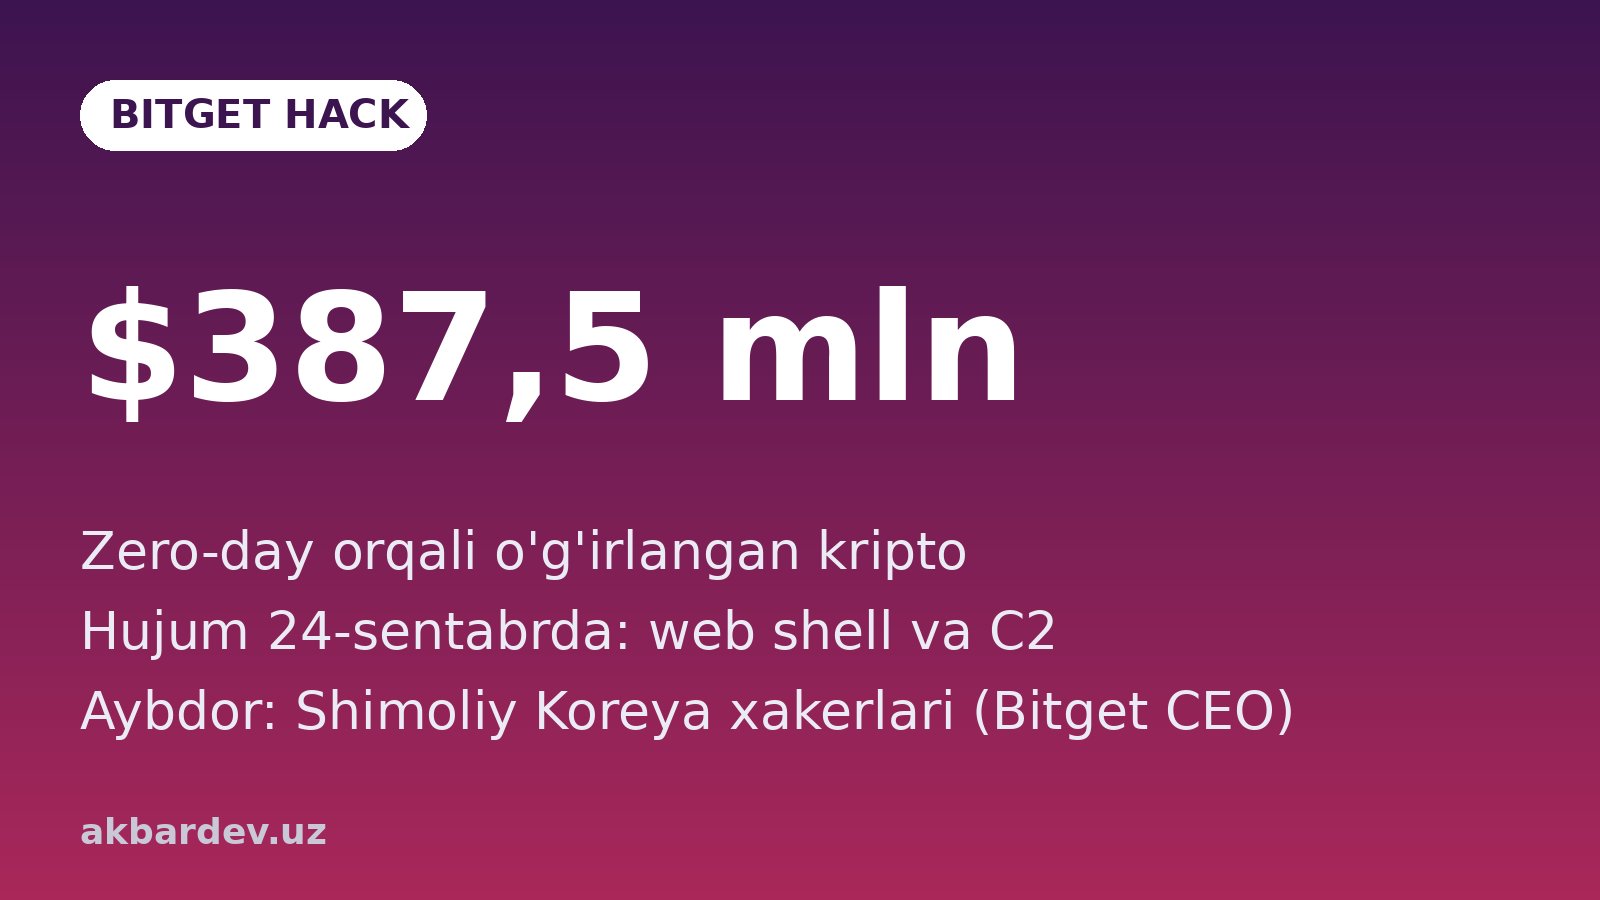
Nima bo'ldi: kripto birja Bitget o'tgan hafta $387,5 mln yo'qotganini va hujum uchinchi tomon xavfsizlik mahsulotlaridagi zero-day orqali bo'lganini tasdiqladi. Birjaning o'z xronologiyasiga ko'ra, eng erta shubhali faoliyat 31-avgustda bo'lgan: xavfsizlik mahsulotining bir tuguniga hujumchi yashirin skript joylab, muhit o'zgaruvchisidan ma'lumotlar bazasi parolini o'qigan. 24-sentabrda esa xavfsizlik uskunasiga web shell o'rnatilgan, C2 aloqa ochilgan va hujumchi production wallet job serveriga o'tib, zararli paketlar joylagan. O'g'irlangan aktivlar orasida ETH, XRP, BNB, AVAX, USDT, USDC va boshqalar bor, ular bir nechta blokcheyn bo'ylab tarqalgan. CEO Gracy Chen hujumni IP naqshlari va on-chain tahlilga tayanib Shimoliy Koreya xakerlariga bog'ladi. Bu birjaning o'z xulosasi, mustaqil tasdiq hali yo'q.
Bu nimani anglatadi: ironiya shundaki, hujum aynan xavfsizlik uskunasi orqali kirdi. Himoya vositasi ham bir dasturiy ta'minot, uning ham zaifligi bor. Dasturchilar uchun dars: wallet va production serverlarni xavfsizlik uskunalari yashaydigan tarmoqdan ajratib qo'yish va muhit o'zgaruvchilarida parol saqlamaslik (secrets manager ishlatish) bunday hujum zanjirini sindirishi mumkin edi.
Manba: BleepingComputer, Cointelegraph, Halborn
4. GitHub'da 543 699 ta ishlaydigan kalit hamon ochiq yotibdi
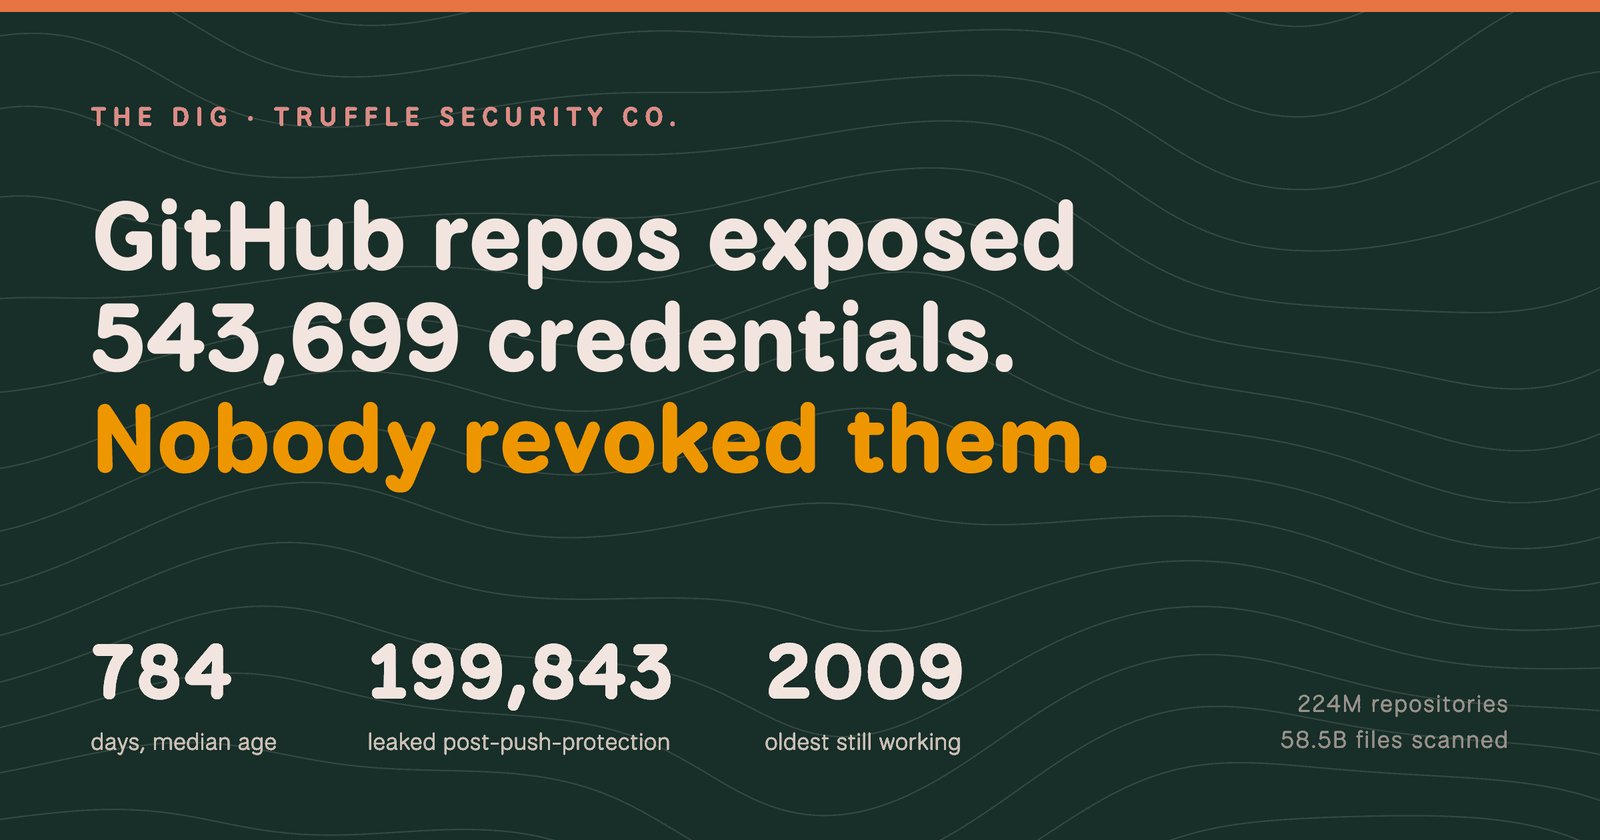
Nima bo'ldi: Truffle Security 224 million ochiq GitHub repository'ni skanerlab, hali ham ishlaydigan 543 699 ta noyob credential topdi. Medianada kalit ochiq holda 784 kun turgan, eng eskisi 2009-yilda commit qilingan va hanuz ishlaydi. Tekshiruv 2026-yil iyulida o'tkazilgan, ma'lumotlar esa LLM'larni o'qitish uchun ishlatiladigan 2025-yil avgustidagi crawl'dan olingan. Eng ko'zga tashlangani: 126 963 ta Google Cloud kalitining 69 041 tasi hali ishlaydi, npm tokenlarida esa 101 886 tadan bittasi qolgan. 199 843 ta credential GitHub push protection yoqilgandan keyin ham commit qilingan, ishlayotgan kalitlarning 51,8 foizi esa GitHub'ning default himoyasi tanimaydigan ko'rinishda.
Bu nimani anglatadi: push protection kalitlar oqimini taxminan 53 foizga kamaytirdi, lekin hammasini ushlamaydi. Eng muhim qoida o'zgarmagan: kalit repo'ga tushgan bo'lsa, uni o'chirish yetmaydi, revoke qilish kerak. Git tarixi va forklar hammasini eslab qoladi. O'zingizning repo'laringizda trufflehog yoki gitleaks ishga tushirib ko'rishga arziydi.
trufflehog git file://. --only-verified
Manba: Truffle Security, BleepingComputer
5. Reddit RSS'ni o'chiryapti, public API 2027-yil martda yopiladi
Nima bo'ldi: Reddit 13-noyabrda RSS feed'larni o'chirishini e'lon qildi. Sabab sifatida RSS "keng ko'lamli scraping va avtomatlashtirilgan suiiste'mol yuzasi" deb ko'rsatilgan. Public API 2027-yil martida yopiladi, yangi API so'rovlari esa 31-oktabrdan to'xtaydi. Uchinchi tomon ilovalari 2027-yil 12-yanvargacha ro'yxatdan o'tib, tasdiqlanishi kerak. Reddit allaqachon 14 000 dan ortiq ilova va botlar Developer Platform'ga o'tish uchun ro'yxatdan o'tganini aytdi va ko'chib o'tgan har bir ilovaga $1000 beryapti (jami $1 mln fond). Moderatorlar uchun alohida Discord Relay ilovasi taklif qilingan. Old Reddit esa faqat moderatorlar va yaqinda tizimga kirgan foydalanuvchilar uchun qoladi.
"If you use RSS for feeds outside of a community you moderate, there is no replacement." — Reddit
Ya'ni moderator bo'lmasangiz, RSS o'rniga hech narsa yo'q.
Bu nimani anglatadi: Reddit uchun bu pul masalasi ham: 2-chorakda AI litsenziyalash kabi "boshqa daromad" yillik 24% o'sib $43 mln ga yetgan. Ochiq ma'lumotni scraping qilgan AI kompaniyalari endi kelishuv tuzishi kerak. Dasturchilar uchun xulosa: Reddit'dan ma'lumot oladigan bot, dashboard yoki RSS reader'ingiz bo'lsa, 13-noyabrgacha muqobil rejalashtiring.
Manba: The Next Web, Slashdot
6. Apple 13-oktabrda uy qurilmalarini ko'rsatadi: homeOS va yangi Siri
Nima bo'ldi: Bloomberg'dan Mark Gurman'ning xabariga ko'ra, Apple 13-oktabrda uchta smart home qurilmasini taqdim etadi: yangi Apple TV 4K, HomePod mini 2 va butunlay yangi smart home hub. Hub'da 6–7 dyuymli kvadrat displey, A18 yoki undan yangi chip, FaceTime va yangi homeOS operatsion tizimi bo'lishi aytilyapti. U stolga qo'yiladigan va devorga osiladigan ikki variantda chiqishi, dizayni esa iMac G4 ruhida bo'lishi kutilmoqda. Apple TV'da A19 yoki A19 Pro chip, 8–12 GB RAM va Wi-Fi 7 bor N1 chip, HomePod mini'da yangi chip, yaxshilangan ovoz va pushti hamda yashil ranglar. Hammasida asosiy yangilik, xabarlarga ko'ra, Siri AI. Tadbir to'liq event yoki oddiy press-reliz bo'lishi hali noma'lum. Bularning hammasi rasmiy tasdiqlanmagan.
Bu nimani anglatadi: Apple uy ekotizimiga Siri AI bilan jiddiy kirmoqchi, Amazon Alexa+ va Google Gemini for Home bilan to'g'ridan-to'g'ri raqobat. Bizda esa gap boshqa: Siri AI'ning o'zbek tilini qo'llab-quvvatlashi haligacha ma'lum emas, shuning uchun bu qurilmalar bizdagi foydalanuvchi uchun hozircha ko'proq qiziqish mavzusi. Dasturchilar uchun homeOS eng qiziq: App Store'ga yangi platforma qo'shilsa, yangi niche ochiladi.
7. ElevenLabs qiymati $22 mlrd ga yetdi
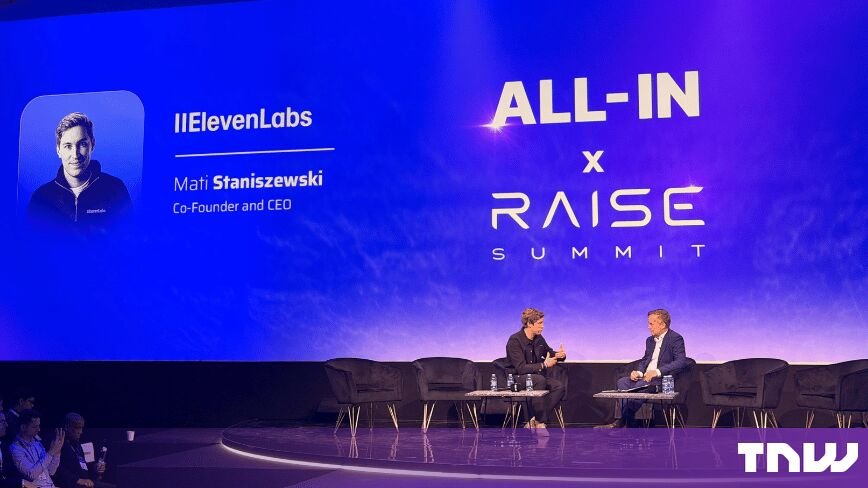
Nima bo'ldi: AI ovoz startapi ElevenLabs xodimlar aksiyalarini sotib olish (tender offer) orqali $300 mln jalb qildi va qiymati $22 mlrd ga chiqdi. Bu fevraldagi Series D'dagi qiymatdan ikki baravar ko'p. Bitimni Wellington va T. Rowe Price boshqardi, EQT, Goldman Sachs, GIC, OTPP, Sapphire Ventures va BDT & MSD birinchi marta kirdi. Kompaniya aytishicha, ElevenAgents haftasiga 15 milliondan ortiq suhbatni boshqaradi (fevraldan beri 3 baravar), korxonalar daromadning 55 foizini beradi, jamoada 800 dan ortiq odam, ovozlar 90 dan ortiq tilda. CEO kompaniyani 2–2,5 yil ichida birjaga chiqishga tayyorlamoqchi.
Bu nimani anglatadi: e'tibor bering, bu yangi investitsiya raundi emas, xodimlar aksiyasini sotishi. Lekin raqamlar baribir gapiradi: ovoz agentlari "chiroyli demo"dan haqiqiy biznesga aylanyapti. Call-center va mijozlarga xizmat ko'rsatish bilan shug'ullanadigan O'zbekiston kompaniyalari uchun bu ham imkoniyat, ham tahdid. Tillar ko'paygan sari o'zbek tilidagi ovoz sifati ham yaxshilanib boradi.
Manba: ElevenLabs, The Next Web
8. IT Park va Alibaba: AI bo'yicha hamkorlik kengayadi
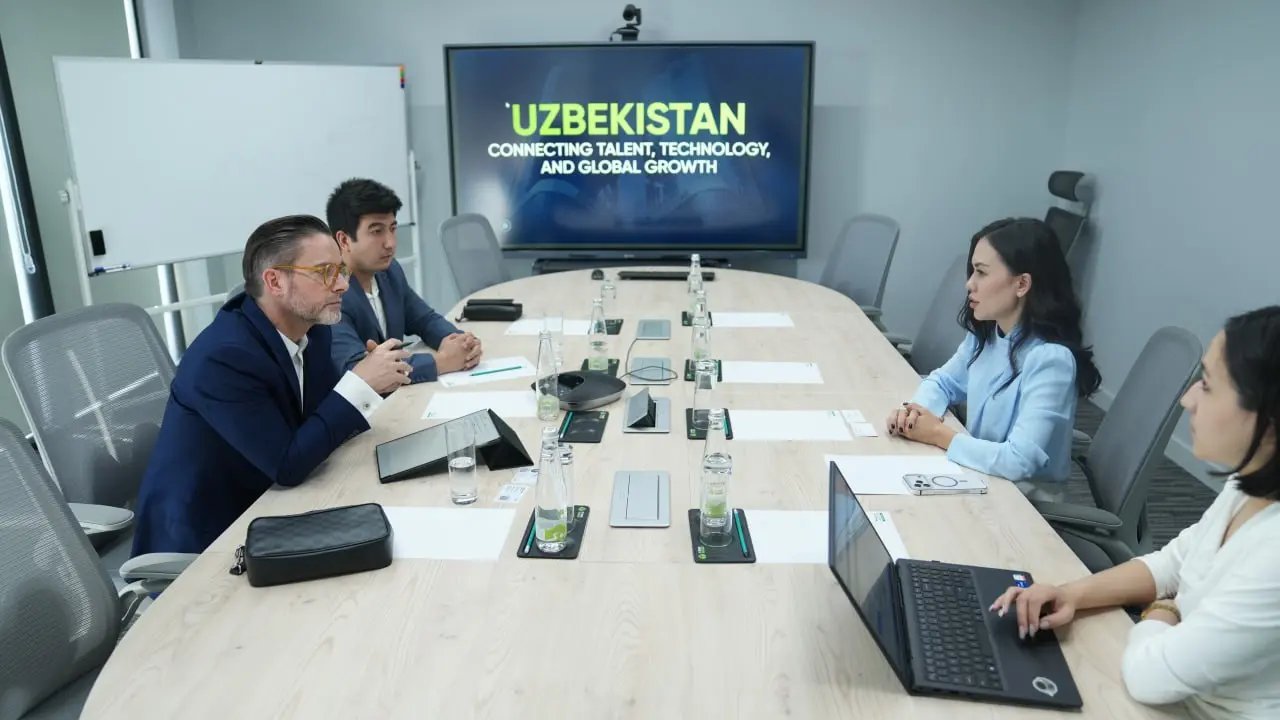
Nima bo'ldi: IT Park Uzbekistan strategik rivojlanish direktori Mahliyo Muksinova Alibaba Group xalqaro davlat aloqalari vakili Frank Ludwin Schaefer bilan uchrashdi. Muhokama qilingan yo'nalishlar: IT Park rezidentlari uchun Alibaba Cloud'ning AI bo'yicha o'quv dasturlari va sertifikatlashga tayyorgarlik, tanlangan startaplarga AI yechimlarni yaratish va sinash uchun Alibaba Cloud resurslari, hamda birgalikda AI hackathon va innovation challenge'lar. Tomonlar 2020-yildan beri hamkorlik qiladi.
Bu nimani anglatadi: hozircha bu muhokama, aniq shartnoma emas. Lekin startaplar uchun real foyda bor: cloud kredit va sertifikat dasturlari, birinchi navbatda GPU resurslariga kirish. ICT Week'dan keyin IT Park'da xalqaro uchrashuvlar ketma-ket bo'lyapti, shuning uchun yaqin oylarda aniq dasturlar e'lon qilinsa ajablanmayman.
Manba: UzDaily
Xulosa
Bugungi umumiy mavzu: ishonch. Kompaniyalar AI'ni o'zlari nazorat qilishga va'da beryapti, xavfsizlik uskunalari o'zlari hujum vektoriga aylanyapti, GitHub'dagi kalitlar yillab ochiq yotibdi, Reddit esa ochiq ma'lumotni yopyapti. Mening fikrim: eng amaliy yangiliklar bugun ikkita. Cisco'ni patch qiling, GitHub repo'laringizni kalit uchun skanerlang. Qolganlari esa kuzatib borishga arziydi, ayniqsa 13-oktabrdagi Apple tadbiri.